Подключите источники
Zabbix, Grafana Alerting, Prometheus Alertmanager или Generic Webhook — без замены существующего мониторинга.
Когда мониторинг разрознен, дежурной смене приходится собирать контекст вручную. Alert Engine принимает события из разных систем, приводит их к общей модели и направляет уведомления по заданным правилам.
Zabbix сообщает о диске БД, Grafana — о задержке API, Alertmanager — о перезапуске контейнера. EVT-S приводит события к общей модели и показывает их вместе.
Zabbix, Grafana Alerting, Prometheus Alertmanager или Generic Webhook — без замены существующего мониторинга.
Фильтруйте алерты по важности, статусу, источнику, сервису и окружению. Карточка сохраняет описание, теги и историю действий.
Правила определяют адресата и канал: Telegram или email. Доступны задержка, тишина и окна обслуживания.
Сводка по важности, статусу, хостам и сервисам помогает оценить ситуацию, а единая очередь — перейти к конкретному событию.
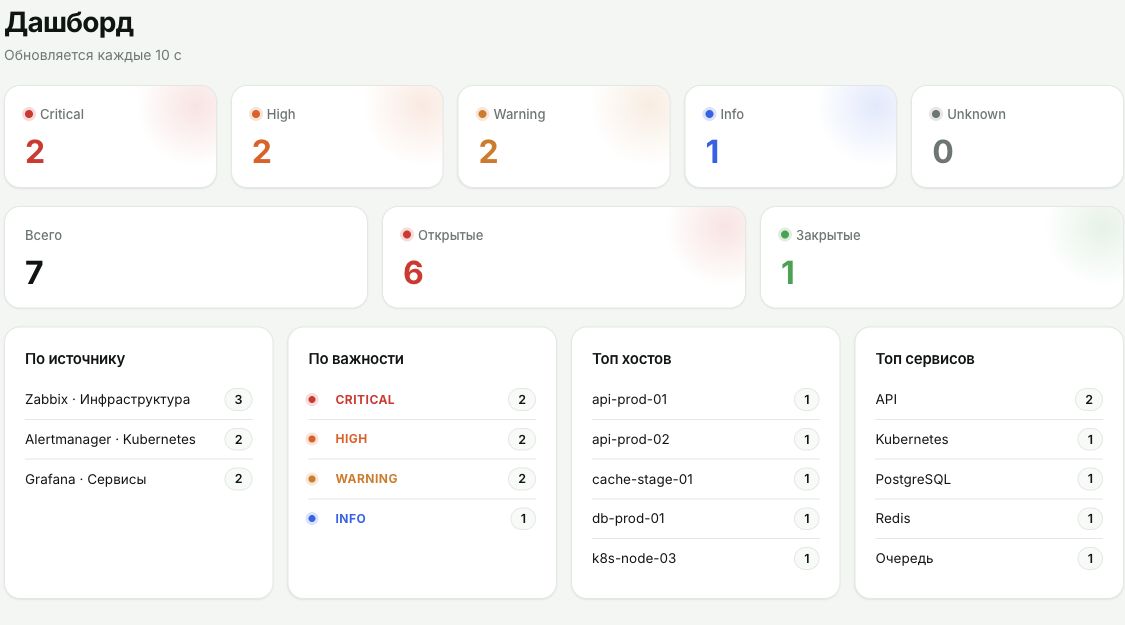
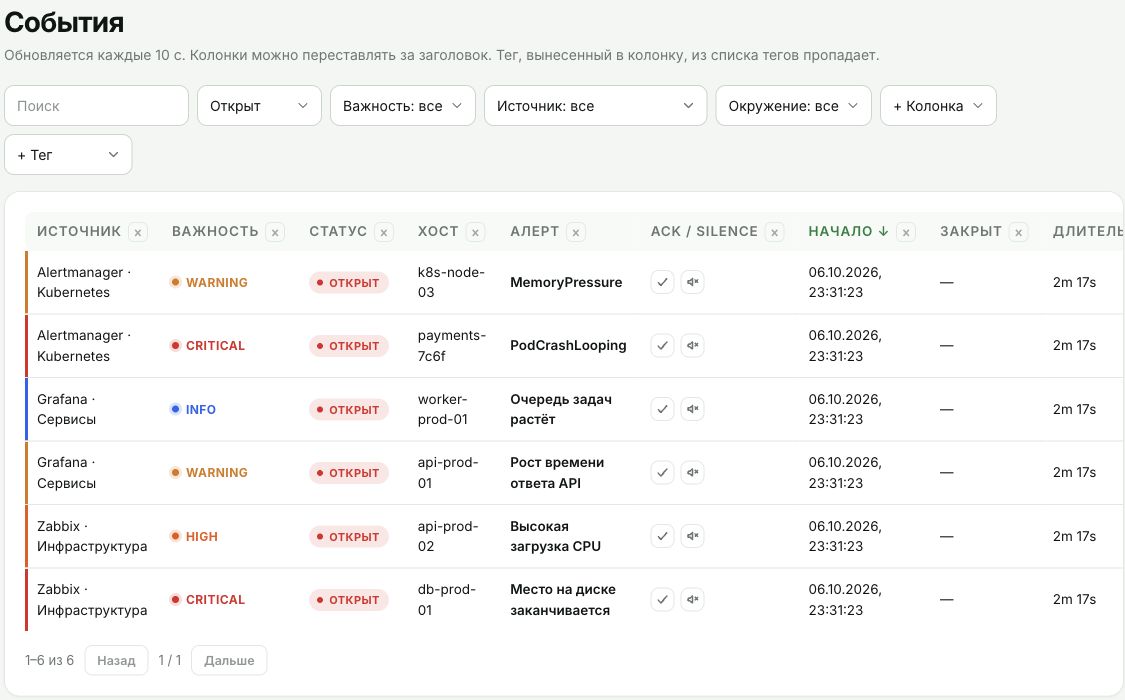
Скриншоты локального демостенда; данные вымышлены.
Alertmanager сообщает о повторных перезапусках контейнера. EVT-S выделяет критичность и по правилу направляет событие дежурной смене. Оператор открывает карточку и подтверждает алерт; действие остаётся в истории и журнале аудита.
Администратор задаёт окно обслуживания для хоста или окружения. Совпадающие алерты продолжают сохраняться, но уведомления подавляются. После окна новые события снова проходят обычные правила маршрутизации.
Описаны типовые сценарии, не результаты конкретного клиента.
Если модель включена в настройках, EVT-S анализирует недавние операционные алерты. При обнаружении закономерности — например, одновременных сбоев на нескольких хостах или повторных срабатываний — появляется отдельное AI-событие.
Модель формулирует вывод о возможной связи событий. Это помогает оператору увидеть общую картину, но не заменяет проверку причины инцидента.
AI-событие отображается в отдельном списке. Оператор может подтвердить его и закрывает вручную; автоматическое устранение инцидента не заявляется.
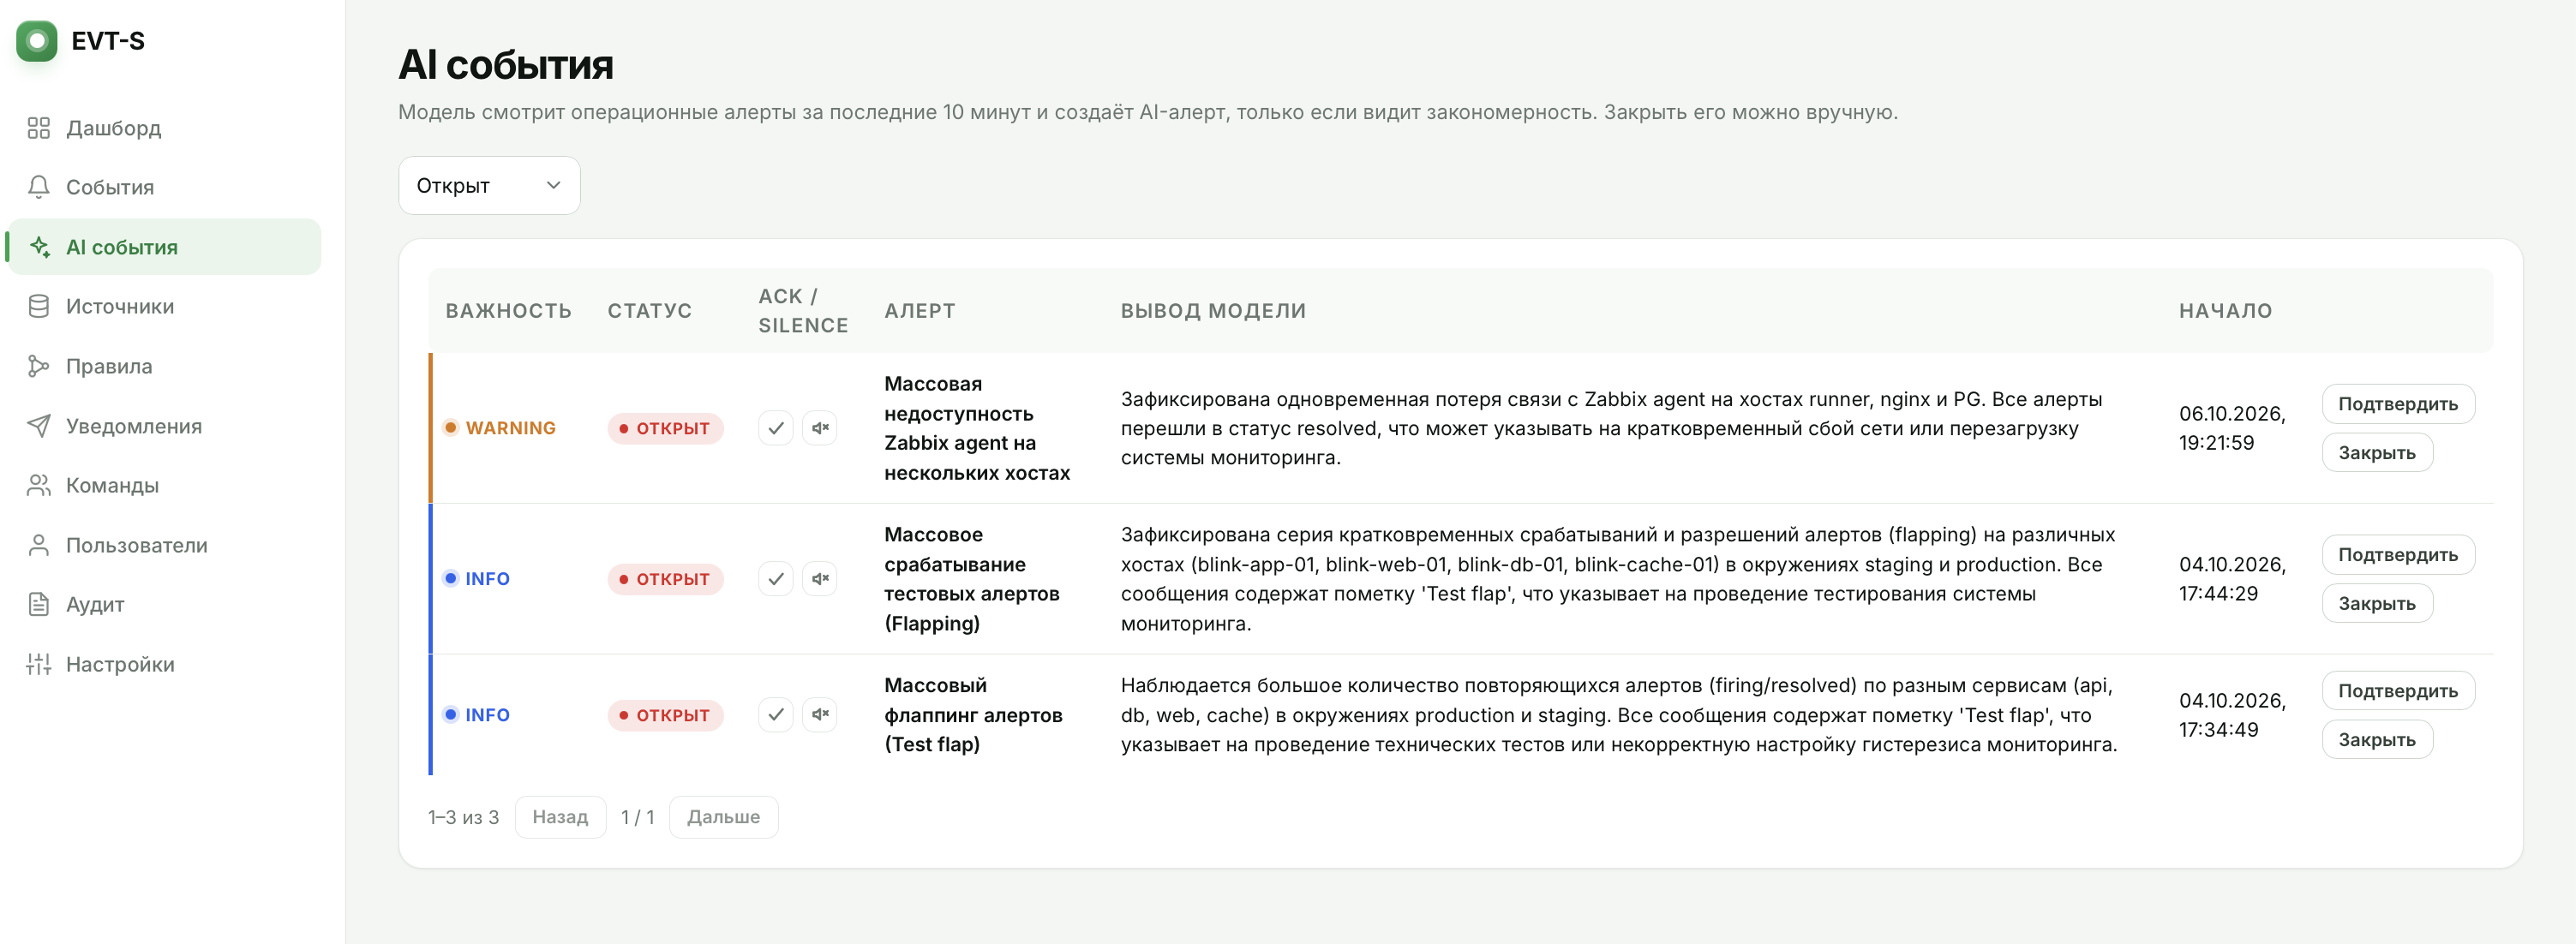
Скриншот предоставлен для презентации продукта. ИИ-анализ доступен при настройке модели.
Карточка связывает описание, теги, подтверждение, тишину и таймлайн. Команде не нужно искать эти сведения в разных системах.
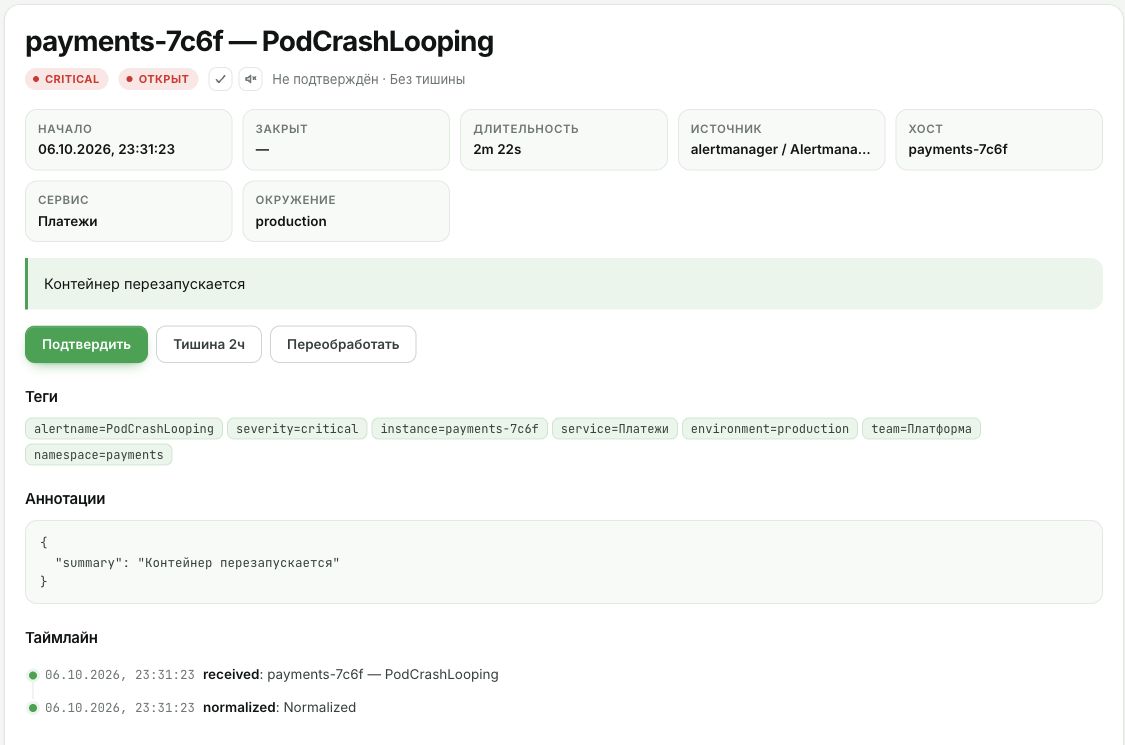
Скриншот локального демостенда; данные вымышлены.
Источники подключаются к существующему мониторингу, а маршруты уведомлений учитывают важность и поля алерта.
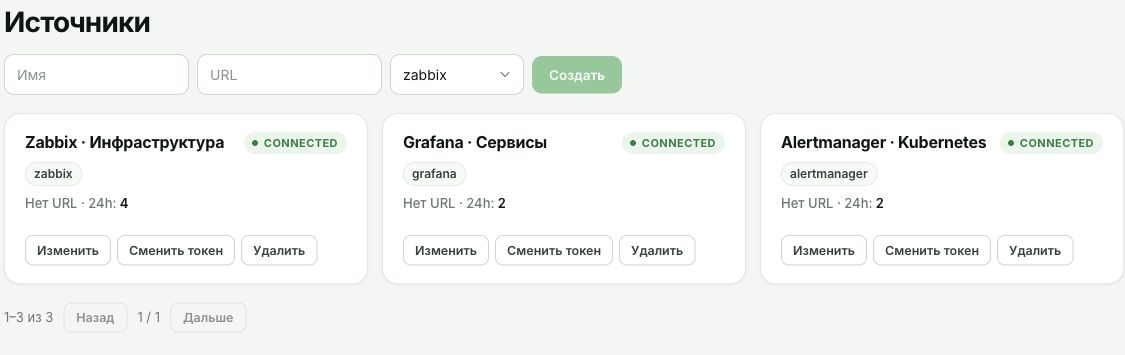
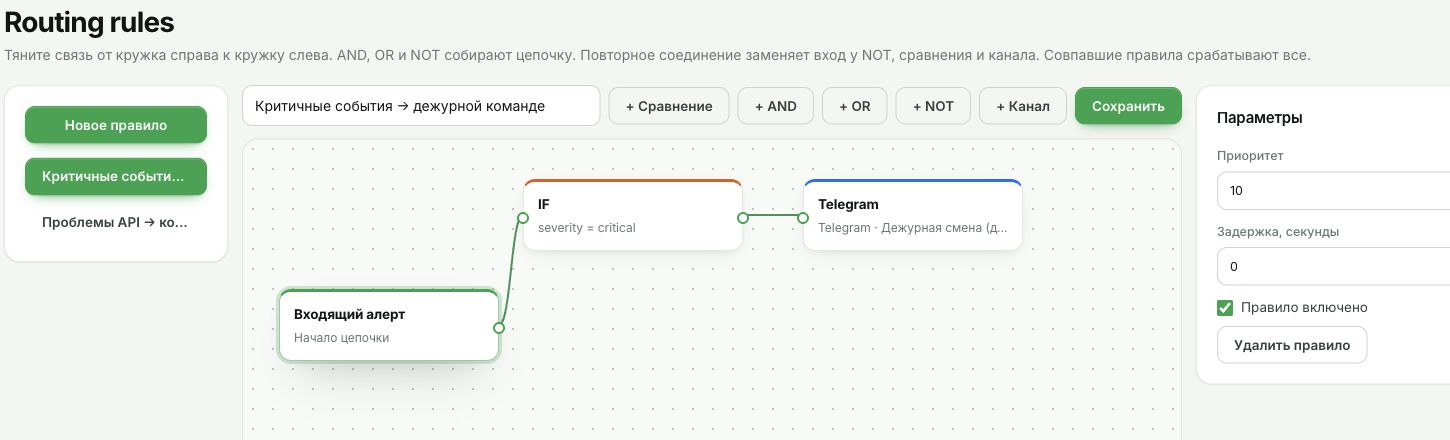
Скриншоты локального демостенда; данные вымышлены.